Claude aktiveret.
Kontrol stabiliseret.


Tjek jeres parathed: s
tart med en
gratis intro til vores assessment


Sæt Claude i spil uden at gå på kompromis med sikkerhed og compliance


Jeres medarbejdere vil gerne bruge Claude, og jeres sikkerheds- og compliance-teams vil have kontrol. Claude Enablement giver jer begge dele. Vi tager jer fra fragmenteret og ustyret AI-brug til en styret og compliant Claude-oplevelse, som forretning, IT og hele organisationen kan stå inde for. Styringen følger med hele vejen fra det første eksperiment til produktion. 

Styret fra start

Central identitet og rollebaseret adgang styrer, hvem der må bruge hvilke modeller og til hvad. Region, model, logning og dataflows valideres og dokumenteres, så I kan redegøre for jeres AI-brug over for DPO, revisor og kunder.
Sikker som standard

IAM til identitet, CloudTrail til audit, guardrails til indholdskontrol og mulighed for privat forbindelse via PrivateLink. Claude styres efter de samme principper og sikkerhedsstandarder som jeres øvrige kritiske systemer.
Værdi, I kan måle

Medarbejderne får den Claude, de allerede kender, med skills, agenter og kodning. Forbrug og tokenomkostninger overvåges og fordeles centralt. Faktureringen samles hos AWS, så I undgår en ny leverandørkontrakt.
Foregår jeres AI-forbrug kontrolleret og styret?

Claude er et af de mest udbredte AI-modeller til at effektivisere processer og øge produktiviteten. Men når AI tages i brug uden en fælles retning, opstår der faldgruber, som begrænser værdien:

  • Shadow AI: Medarbejdere bruger offentlige AI-tjenester eller private abonnementer, og virksomhedsdata ender uden for jeres kontrol.

  • Ingen central styring: Adgangen hviler på individuelle abonnementer i stedet for fælles brugerstyring og rollebaseret adgang.

  • Manglende overblik: Sikkerhedsteamet kan ikke se, hvem der bruger AI og IT har ikke greb om infrastrukturen.

  • Ingen dokumentation: Legal og compliance kan ikke dokumentere dataflows og kontroller. Det gør arbejdet med EU AI Act, GDPR og NIS2 unødigt vanskeligt.

  • Uklar forretningsværdi: Modelforbrug og tokenomkostninger kan ikke overvåges eller allokeres centralt.

  • Pilotprojekter går i stå: Proof of concepts kan ikke sikkert løftes videre til produktion.


Gratis intro: Claude on AWS Readiness & Architecture Assessment

Det gennemgår vi:
  • Krav til identiteter, adgange og netværk
  • Brugergrupper og jeres nuværende AI-brug
  • Stakeholder-workshop og afdækning af use cases
  • Vurdering af Amazon Bedrock og Claude i forhold til jeres behov
  • Jeres nuværende cloud-fundament og udgangspunkt på AWS
  • Dataklassificering og vurdering af, hvilke data der må indgå i prompts
  • Krav til logning, overvågning, audit, adgange og omkostningsstyring
  • Afklaring af finansieringsmuligheder gennem AWS' programmer
  • Driftsmodel, målarkitektur og implementeringsplan

Dine resultater:
  • Faseopdelt roadmap, indikativt scope og kriterier for produktionsparathed
  • Log over risici, antagelser, afhængigheder og beslutninger
  • Overordnet målarkitektur og overblik over dataflows
  • Executive summary med prioriterede use cases 
  • Compliance og lovgivningsmæssige overvejelser 
  • Katalog over krav og begrænsninger
  • Koncepter for identitet, sikkerhed, governance, logning, audit og omkostningskontrol
  • Implementeringsvejledning til Claude Desktop og Code, inkl. anbefalede udrulning 

Få en gratis introduktion


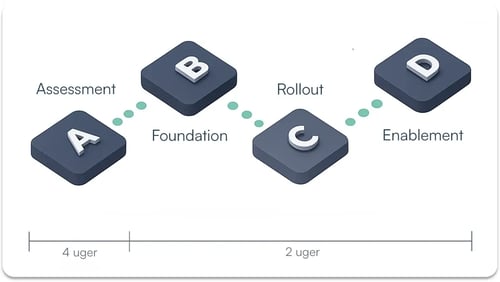
Fra assessment til pilot: 4 trin til din Claude aktivering på AWS

Sikkerhed Claude Readiness & Architecture Assessment: En sikker udrulning af Claude begynder med et klart billede af, hvor I står. I vores assessment afdækker vi, hvordan Claude kan tages i brug, så jeres krav til forretning, sikkerhed, identitet, data, compliance, netværk, drift og økonomi bliver opfyldt.
Performance Styret fundament: Vi etablerer adgangen til Amazon Bedrock med EU-region, least-privilege-adgang, identiteter, logning, governance-guardrails og omkostningskontrol. Kontrollerne etableres først, og brugerne opsættes efterfølgende.
Omkostningsoptimering Klar til udrulning: Vi definerer, dokumenterer og validerer konfigurationen af Claude Desktop og Claude Code, så al brug går gennem den styrede adgang. Herefter kan jeres IT eller jeres nuværende partner udrulle konfigurationen via MDM. Der ligger ingen API-nøgler på de enkelte computere, og slutbrugeren skal ikke selv konfigurere noget.
Datasuverænitet Teams i proces: Vi onboarder en defineret pilotgruppe, validerer brugerrejserne, dokumenterer driftsprocedurer og overdrager viden til jeres IT og interne champions. I står tilbage med trænede brugere, målbare succeskriterier og en anbefaling til opskaleringsvej.

Kunder der går forrest med AWS

Oplev et valideret IT-partnerskab, der slår gnister

Med Sentia får I en topcertificeret AWS Managed Service Provider og dansk IT-partner. Som AWS-partner og Anthropic Authorized Reseller via Amazon Bedrock dækker vi hele vejen fra governance og sikkerhed til en styret Claude-oplevelse for jeres organisation. Med dokumenterede kompetencer inden for stabile løsninger og cloud-drift sikrer vi dit setup for din unikke forretningskontekst uanset hvor du er i dag. For gode betingelser er noget man skaber.